
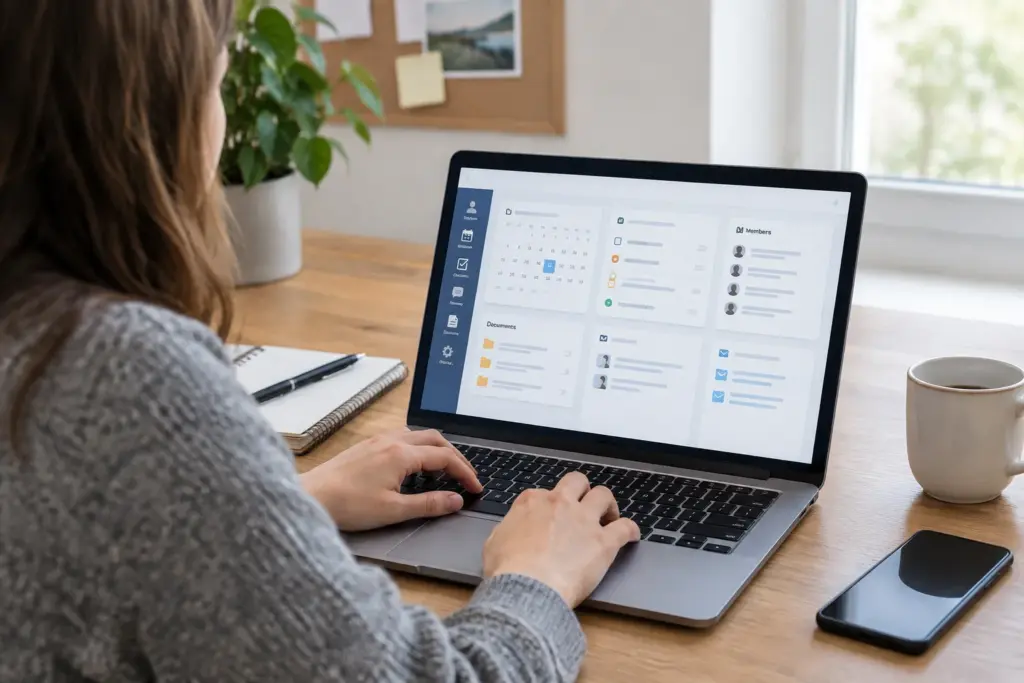
Eine digitale Vereinsverwaltung kann Mitgliederlisten, Termine, Aufgaben und Dokumente an einem Ort zusammenführen. Sie löst organisatorische Probleme jedoch nicht automatisch: Unklare Zuständigkeiten werden durch Software häufig nur sichtbarer, während falsch konfigurierte Zugriffe neue Datenschutzrisiken schaffen. Entscheidend ist deshalb ein nachvollziehbares Organisationsmodell, das Arbeitsabläufe, Verantwortlichkeiten und technische Sicherheit gemeinsam betrachtet.
Digitale Vereinsverwaltung beginnt mit den Abläufen
Vor der Auswahl einer Vereinssoftware sollte der Verein klären, welche Tätigkeiten tatsächlich digital abgebildet werden sollen. Dazu gehören meist die Mitgliederverwaltung, Beitragsabrechnung, Terminplanung, Aufgabenverteilung, Dokumentenablage und Mitgliederkommunikation. Werden diese Bereiche ungeprüft in ein einziges System übertragen, entstehen schnell doppelte Datenbestände oder unübersichtliche Berechtigungen.
Hilfreich ist eine Bestandsaufnahme: Welche Listen, Kalender, E-Mail-Verteiler und Cloud-Ordner gibt es bereits? Wer pflegt sie? Welche Angaben werden darin gespeichert, und wer benötigt Zugriff? Erst danach lässt sich beurteilen, ob eine umfassende Plattform sinnvoll ist oder ob wenige klar abgegrenzte Werkzeuge ausreichen.
Eine praxistaugliche Struktur trennt mindestens folgende Bereiche:
- Mitgliederverwaltung: Stammdaten, Mitgliedsstatus, Beitragsinformationen und dokumentierte Einwilligungen.
- Terminplanung: öffentlich sichtbare Veranstaltungen sowie getrennte interne Teilnehmer- und Einsatzpläne.
- Aufgabenverwaltung: Zuständigkeit, Frist, Bearbeitungsstand und erforderliche Unterlagen.
- Kommunikation: geregelte Verteiler, offizielle Mitteilungen und Möglichkeiten zur Abmeldung.
- Dokumentenablage: Rollen, Versionen, Aufbewahrung und geregelte Löschung.
- Datenschutzorganisation: Datenschutzhinweise, Verträge, Verarbeitungsverzeichnis und Löschkonzept.
Diese Trennung muss nicht bedeuten, dass sechs verschiedene Programme eingesetzt werden. Sie beschreibt vielmehr, welche Daten und Rechte innerhalb einer Software voneinander abgegrenzt sein sollten.
Datenschutz im Verein: Nicht alles braucht eine Einwilligung
Ein verbreitetes Missverständnis lautet, dass Vereine für jede Verarbeitung personenbezogener Daten eine Einwilligung benötigen. Daten, die für die Begründung und Durchführung der Mitgliedschaft erforderlich sind, können grundsätzlich auf das Mitgliedschaftsverhältnis gestützt werden. Dazu können etwa Name, Erreichbarkeit, Mitgliedsstatus und Angaben zur Beitragsverwaltung gehören.
Die Mitgliedschaft ist allerdings keine Erlaubnis für jede weitere Nutzung. Sollen private Kontaktdaten veröffentlicht, Geburtstage bekannt gegeben oder Bilder für zusätzliche Zwecke verwendet werden, muss der Verein die jeweils passende Rechtsgrundlage gesondert prüfen. Eine Einwilligung kommt vor allem für freiwillige, nicht zur Mitgliedschaft erforderliche Verwendungen infrage. Sie muss hinreichend bestimmt und freiwillig sein und darf nicht pauschal mit sachfremden Vorgängen verbunden werden.
Die Prüfung erfolgt daher nicht einmal für die gesamte Vereinsverwaltung, sondern für jeden Zweck. Die Frage lautet nicht nur, welche Daten vorhanden sind, sondern warum sie verarbeitet werden. Ein und dieselbe E-Mail-Adresse kann für notwendige Vereinsinformationen anders zu bewerten sein als für einen öffentlichen Verteiler oder werbliche Nachrichten eines Sponsors.
Datenminimierung gilt auch für Kalender und Aufgaben
Der Grundsatz der Datenminimierung betrifft nicht allein die Mitgliederkartei. Auch Kalendereinträge, Aufgabenbeschreibungen, Teilnehmerlisten, Protokolle und Dateianhänge können personenbezogene Daten enthalten. Ein öffentlich sichtbarer Veranstaltungstermin benötigt normalerweise weder private Telefonnummern noch vollständige Teilnehmerlisten oder persönliche Verhinderungsgründe.
Besondere Zurückhaltung ist bei Angaben über Gesundheit, Religion oder politische Überzeugungen geboten. Auch Daten von Kindern und Jugendlichen erfordern eine sorgfältige Prüfung. Eine Aufgabenkarte mit dem Hinweis, jemand falle wegen einer konkret bezeichneten Erkrankung aus, kann mehr offenlegen als organisatorisch notwendig. Meist genügt eine neutrale Angabe wie „Vertretung erforderlich“, sofern überhaupt ein personenbezogener Hinweis gebraucht wird.
Cloud-Anbieter übernimmt Technik, nicht die gesamte Verantwortung
Speichert ein externer Anbieter personenbezogene Daten im Auftrag des Vereins, handelt es sich typischerweise um eine Auftragsverarbeitung nach Artikel 28 der Datenschutz-Grundverordnung. Der Verein bleibt für die rechtmäßige Verarbeitung verantwortlich und muss einen Anbieter auswählen, der ausreichende Garantien bietet. Die Bezeichnung einer Software als „DSGVO-konform“ ersetzt diese Prüfung nicht.
Vor Vertragsabschluss sollten Vereine mindestens klären:
- Wird ein Vertrag über die Auftragsverarbeitung angeboten?
- Wo werden Produktivdaten und Sicherungskopien verarbeitet?
- Welche Unterauftragnehmer sind beteiligt?
- Kommt es zu Übermittlungen außerhalb des Europäischen Wirtschaftsraums?
- Welche technischen und organisatorischen Sicherheitsmaßnahmen gelten?
- Wie werden Daten bei Vertragsende zurückgegeben oder gelöscht?
- Lassen sich Mitglieder-, Termin- und Aufgabendaten vollständig exportieren?
Ein Serverstandort in Deutschland oder einem anderen EU-Staat ist ein relevantes Auswahlkriterium, belegt für sich genommen aber keine vollständige Datenschutzkonformität. Entscheidend sind unter anderem Vertragsgestaltung, tatsächliche Datenflüsse, Unterauftragnehmer, Systemkonfiguration und Nutzung durch den Verein.
Auch der Datenexport verdient frühzeitig Aufmerksamkeit. Kann nur eine unvollständige Tabelle ausgegeben werden, gehen bei einem Anbieterwechsel möglicherweise Aufgabenstände, Einwilligungsnachweise oder Dokumentzuordnungen verloren. Sinnvoll sind dokumentierte, weiterverwendbare Formate und ein erprobter Ablauf für die Rückgabe der Daten.
Individuelle Konten statt gemeinsamem Vorstandspasswort
Gemeinsame Benutzerkonten wirken bequem, verhindern aber eine saubere Zuordnung von Änderungen. Wenn mehrere Personen dasselbe Administrationskonto verwenden, lässt sich später kaum feststellen, wer einen Datensatz exportiert, eine Berechtigung verändert oder ein Dokument gelöscht hat.
Jede regelmäßig mit dem System arbeitende Person sollte deshalb ein individuelles Konto erhalten. Die Rechte richten sich nach der Aufgabe: Eine Übungsleitung benötigt möglicherweise Teilnehmerdaten ihrer Gruppe, aber keinen Zugriff auf Beitragsrückstände. Die Kassenführung braucht Zahlungsinformationen, jedoch nicht automatisch interne Unterlagen anderer Arbeitsbereiche. Projektverantwortliche müssen wiederum nicht die vollständige Mitgliederkartei einsehen können.
Für aus dem Internet erreichbare Cloud-Dienste ist eine Mehr-Faktor-Authentisierung eine wichtige Schutzmaßnahme. Dabei reicht neben dem Passwort ein zweiter Nachweis, etwa über eine Authentisierungsanwendung. Besonders schützenswert sind Konten mit administrativen Rechten. Starke, einmalig verwendete Passwörter und ein Passwortmanager ergänzen diesen Schutz.
Zum Berechtigungskonzept gehört außerdem das Offboarding, also das geregelte Entfernen von Zugängen. Scheidet eine Person aus dem Vorstand oder einem Projekt aus, sollten Konto, Verteilerzugehörigkeit und Freigaben zeitnah angepasst werden. Ein regelmäßiger Abgleich der aktiven Konten verhindert, dass ehemalige Funktionsträger jahrelang Zugriff behalten.
Termine übersichtlich planen, ohne unnötige Daten offenzulegen
Bei der Terminplanung im Verein sollten öffentliche Information und interne Organisation getrennt werden. Der öffentliche Kalender enthält beispielsweise Bezeichnung, Ort, Beginn und allgemeine Hinweise. Interne Einsatzpläne können zusätzlich Zuständigkeiten, Schichten oder Teilnehmer enthalten, bleiben aber auf den erforderlichen Personenkreis beschränkt.
Wiederkehrende Termine brauchen eine eindeutige verantwortliche Person. Sie prüft Änderungen, hält Anmeldefristen aktuell und kennzeichnet Absagen. Andernfalls entstehen mehrere Kalenderstände, und Mitglieder wissen nicht, welche Angabe verbindlich ist. Empfehlenswert ist eine einzige führende Terminquelle, aus der weitere Ansichten oder Erinnerungen gespeist werden.
Auch digitale und hybride Mitgliederversammlungen sind rechtlich vorgesehen. Nach § 32 BGB kann bei der Einberufung eine hybride Teilnahme ermöglicht werden. Für rein virtuelle Versammlungen ist ein entsprechender Mitgliederbeschluss für künftige Versammlungen vorgesehen. Die Einladung muss erläutern, wie Mitglieder ihre Rechte elektronisch ausüben können. Vor der Planung sind deshalb Satzung, vorhandene Beschlüsse und die konkrete technische Umsetzung zu prüfen.
Technik allein gewährleistet noch keine ordnungsgemäße Versammlung. Zu klären sind beispielsweise Identitätsprüfung, Wortmeldungen, Abstimmungen, technische Erreichbarkeit und der Umgang mit Störungen. Das verwendete Verfahren muss zum Verein, zur Mitgliederstruktur und zur Bedeutung der Beschlüsse passen.
Aufgaben so erfassen, dass sie wirklich bearbeitet werden
Eine digitale Aufgabenliste hilft nur, wenn Einträge eindeutig sind. Jede Aufgabe sollte eine verantwortliche Person, eine realistische Frist, einen Status und eine verständliche Beschreibung besitzen. Formulierungen wie „Sommerfest vorbereiten“ sind zu weit gefasst. Besser sind einzelne Arbeitsschritte, etwa Raum bestätigen, Helferplan abschließen oder Genehmigungsunterlagen einreichen.
Zu viele Beteiligte ohne klare Hauptverantwortung führen häufig dazu, dass sich niemand zuständig fühlt. Zugleich sollte der Zugriff nicht weiter reichen als nötig. Persönliche Kontaktdaten gehören nur dann in eine Aufgabe, wenn sie für deren Bearbeitung erforderlich sind. Umfangreiche Anhänge sollten in einer geregelten Dokumentenablage liegen, statt mehrfach in Kommentaren und Nachrichtenkanälen gespeichert zu werden.
Regelmäßige kurze Prüfungen sind wirksamer als eine lange Aufgabenliste, die niemand pflegt. Überfällige Einträge, verwaiste Zuständigkeiten und abgeschlossene Aufgaben sollten in festen Abständen bereinigt werden. Damit bleibt das System ein Arbeitsmittel und wird nicht zum digitalen Archiv unerledigter Absichten.
Mitgliederkommunikation braucht einen verlässlichen Hauptkanal
Messenger eignen sich für kurzfristige Absprachen, ersetzen aber keine geordnete Mitgliederkommunikation. Problematisch können der Zugriff auf Adressbuchkontakte, unübersichtliche Gruppenmitgliedschaften und die Vermischung privater mit vereinsbezogener Kommunikation sein. Produktvergleiche altern zudem schnell; deshalb sollten Vereine Funktionen, Datenschutzbedingungen und Voreinstellungen aktuell prüfen, statt sich dauerhaft auf eine ältere Rangliste zu verlassen.
Offizielle Mitteilungen sollten über einen Kanal erreichbar sein, der nicht zwingend ein bestimmtes privates Messenger-Konto voraussetzt. Je nach Verein kommen dafür ein geschütztes Mitgliederportal, E-Mail oder postalische Alternativen infrage. Für gewöhnliche Rundmails darf die Empfängerliste nicht offen an alle Beteiligten gesendet werden. Bei kleinen Aussendungen kann das BCC-Feld die Adressen verbergen; bei regelmäßiger Kommunikation ist ein ordentlich verwaltetes Verteiler- oder Newsletter-System meist besser nachvollziehbar.
Wichtig ist außerdem, zwischen erforderlichen Vereinsinformationen und freiwilligen Mitteilungen zu unterscheiden. Verteiler müssen aktuell gehalten werden. Ausgeschiedene Mitglieder und widerrufene freiwillige Anmeldungen dürfen nicht allein deshalb weiter angeschrieben werden, weil ihre Adresse noch im System steht.
Dokumentation, Löschung und Datensicherung einplanen
Vereine verarbeiten Mitglieder- und Kommunikationsdaten gewöhnlich nicht nur gelegentlich. In der Praxis ist deshalb regelmäßig ein Verzeichnis der Verarbeitungstätigkeiten erforderlich. Darin sollten unterschiedliche Vorgänge wie Mitgliederverwaltung, Beitragsabrechnung, Veranstaltungsanmeldung, Spendenverwaltung, Newsletter, Fotoveröffentlichung und Cloud-Zusammenarbeit getrennt beschrieben werden.
Die Mitglieder müssen zudem verständlich über die Verarbeitung informiert werden. Datenschutzhinweise nennen unter anderem den Verantwortlichen, Zwecke und Rechtsgrundlagen, Empfänger, gegebenenfalls Drittlandübermittlungen, Speicherdauer oder deren Kriterien sowie die Rechte der betroffenen Personen. Die Informationen sollten bei der Aufnahme und vor Nutzung einer neuen Plattform leicht zugänglich sein.
Eine allgemeingültige Löschfrist für sämtliche Vereinsdaten gibt es nicht. Der Verein muss Fristen nach Zweck und Datenart festlegen. Gesetzliche Aufbewahrungspflichten können einer sofortigen Löschung bestimmter Abrechnungs- oder Steuerunterlagen entgegenstehen. Nicht mehr benötigte Zugänge, Kalenderfreigaben und Verteilerzuordnungen lassen sich dagegen meist zeitnah entfernen. Ausgeschiedene Mitglieder pauschal unbegrenzt im aktiven System zu belassen, widerspricht dem Grundsatz der Speicherbegrenzung.
Regelmäßige Datensicherungen gehören ebenfalls zur Organisation. Das Sicherungsintervall richtet sich danach, wie oft Daten verändert werden und welcher Schaden bei einem Verlust entstünde. Entscheidend ist nicht nur, dass eine Sicherung existiert. Der Verein sollte auch testen, ob sich daraus Daten tatsächlich wiederherstellen lassen. Bei Cloud-Lösungen ist zusätzlich zu klären, ob die Sicherung vom laufenden System ausreichend getrennt ist und welche Wiederherstellungsleistungen der Anbieter übernimmt.
Ein Datenschutzbeauftragter ist nicht in jedem Verein Pflicht
Nach § 38 Bundesdatenschutzgesetz ist insbesondere dann ein Datenschutzbeauftragter zu benennen, wenn in der Regel mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind. Weitere Pflichten können unabhängig von dieser Zahl entstehen, etwa bei Verarbeitungen, die eine Datenschutz-Folgenabschätzung erfordern.
Ob ehrenamtlich Tätige für die Schwelle mitzuzählen sind, hängt nicht allein von ihrer arbeitsrechtlichen Stellung ab. Maßgeblich ist insbesondere, ob sie ständig mit automatisierter Datenverarbeitung befasst sind. Grenzfälle sollten mit der zuständigen Datenschutzaufsicht geklärt werden. Unabhängig davon gelten die übrigen Datenschutzpflichten auch für kleine Vereine ohne Datenschutzbeauftragten.
Eine schrittweise Einführung senkt organisatorische Risiken
- Bestand erfassen: Listen, Kalender, Verteiler, Speicherorte und Verantwortliche dokumentieren.
- Zwecke festlegen: Für jede Datenverarbeitung klären, warum sie erforderlich ist und welche Rechtsgrundlage in Betracht kommt.
- Software prüfen: Auftragsverarbeitung, Unterauftragnehmer, Sicherheit, Export und Löschung bewerten.
- Rollen einrichten: Individuelle Konten, sparsame Berechtigungen und Mehr-Faktor-Authentisierung vorsehen.
- Pilotbetrieb durchführen: Mit einem abgegrenzten Bereich beginnen und typische Vorgänge testen.
- Mitglieder informieren: Datenschutzhinweise und verständliche Nutzungshinweise bereitstellen.
- Betrieb kontrollieren: Zugänge, Fristen, Sicherungen und Vertragsänderungen regelmäßig überprüfen.
Digitale Vereinsarbeit gelingt nicht durch möglichst viele Funktionen, sondern durch verlässliche Regeln. Eine passende Vereinssoftware kann Ehrenamtliche entlasten, wenn sie eindeutige Zuständigkeiten unterstützt, Datenzugriffe begrenzt und Informationen wieder auffindbar macht. Wo Prozesse ungeklärt bleiben, verlagert sich das Durcheinander dagegen nur von Papierordnern in die Cloud. Der tragfähige Maßstab ist deshalb nicht die Zahl der Werkzeuge, sondern ob der Verein seine Termine, Aufgaben und Mitgliederdaten nachvollziehbar, sicher und dauerhaft beherrscht.
 Vereinsfest planen: Genehmigungen, Sicherheit und Organisation im Griff28.10.2026
 Gehalt verhandeln: Marktwert ermitteln und überzeugend argumentieren08.11.2026
 Vereinsvorstand übernehmen: Aufgaben, Haftung und sichere Organisation08.11.2026